

Un intermediario de crédito inmobiliario (ICI) recibe información que permite reconstruir buena parte de la vida económica de sus clientes: ingresos, deudas, patrimonio, movimientos bancarios y circunstancias familiares. La utiliza para estudiar operaciones y presentar solicitudes a prestamistas, a menudo con la intervención de empleados, representantes y colaboradores. La protección de datos debe formar parte de ese proceso desde el primer contacto hasta el cierre y la conservación del expediente.
Para la dirección, esto exige decisiones concretas: qué documentación pedir, quién puede verla, cómo enviarla, qué puede publicar el equipo comercial y qué hacer cuando alguien solicita borrar sus datos. Un manual de protección de datos sectorial resulta útil cuando traduce las obligaciones jurídicas en procedimientos aplicables a estas situaciones.
Indice
- 1 Elegir la base jurídica de cada tratamiento
- 2 Captar contactos exige comprobar su origen y explicar su utilización
- 3 Determinar el papel de bancos, colaboradores y proveedores
- 4 CIRBE y presentación de expedientes a varios prestamistas
- 5 Cómo utilizar las redes sociales respetando la protección de datos
- 6 Coordinar la prevención del blanqueo y la protección de datos
- 7 Conservar por categorías y controlar qué se elimina
- 8 Preparar la respuesta a derechos e incidentes
- 9 Del manual sectorial a su aplicación en cada ICI
Elegir la base jurídica de cada tratamiento
El artículo 6 del Reglamento General de Protección de Datos (RGPD) permite diferentes bases de legitimación. El estudio necesario para atender una solicitud de intermediación de una persona física puede apoyarse en las medidas precontractuales que esta solicita o en el contrato. La identificación exigida por prevención del blanqueo responde a una obligación legal. Una campaña publicitaria necesita su propio análisis, incluido el régimen del canal utilizado.
Por tanto, el ICI debe asociar cada finalidad a una base jurídica concreta. Una autorización genérica firmada al abrir el expediente no legitima cualquier uso posterior. Tampoco debe pedirse consentimiento para cumplir obligaciones legales que se aplican con independencia de la voluntad del cliente.
La distinción importa al financiar empresas: el contrato con una sociedad no convierte automáticamente en partes contratantes a sus administradores, contactos o avalistas. Sus datos requieren una base adecuada a la función de cada persona. Asimismo, la firma de un prestatario no equivale a una autorización general de su pareja o del resto de intervinientes.
El manual de protección de datos validado por Futur Legal desarrolla estas diferencias y exige una recogida progresiva de documentación. También aclara que los datos financieros no son, por ese solo motivo, categorías especiales del artículo 9 RGPD, aunque su exposición pueda causar perjuicios graves. Un extracto puede revelar, además, información de salud o afiliación sindical que requiera un examen adicional.
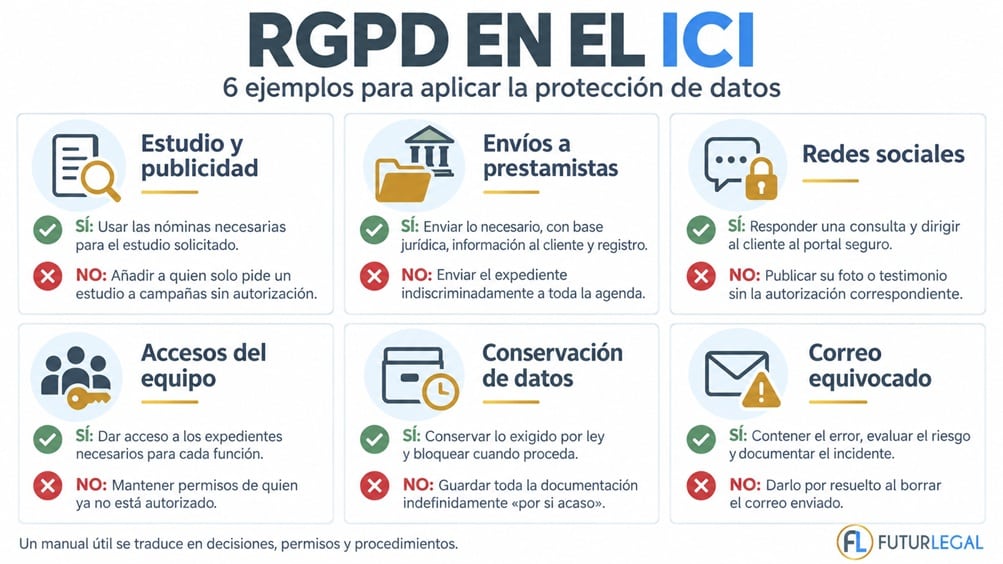
Ejemplo práctico para uso comercial
Una persona solicita al ICI un estudio preliminar para saber si podría conseguir una hipoteca y facilita las nóminas necesarias. No llega a contratar el servicio de intermediación ni solicita o autoriza recibir publicidad. Meses después, el ICI quiere enviarle por correo electrónico una campaña de préstamos personales.
- El ICI sí puede utilizar las nóminas para el estudio hipotecario solicitado. Para ese uso no necesita un consentimiento adicional, pero debe informar a la persona de cómo utilizará sus datos y limitarse a lo necesario para atender su petición.
- El ICI no puede enviarle esa campaña publicitaria en el supuesto descrito. Haber recibido su correo y sus nóminas para estudiar una hipoteca no autoriza el envío de publicidad. Además, como no existe una relación contractual previa, tampoco puede aplicar la excepción legal que permite determinadas comunicaciones comerciales a clientes.
Para enviar esa campaña deberá obtener previamente una autorización expresa, por ejemplo, mediante una casilla opcional y desmarcada en un formulario que explique qué publicidad recibirá. La persona debe poder rechazarla sin perder la posibilidad de solicitar el estudio y darse de baja fácilmente de las comunicaciones posteriores.
Captar contactos exige comprobar su origen y explicar su utilización
Si los datos se obtienen directamente del interesado, la información del artículo 13 RGPD debe facilitarse al recogerlos.
Si llegan de una inmobiliaria, otro ICI o un proveedor de leads, entra en juego el artículo 14: hay que informar, entre otros extremos, de su procedencia y de las categorías recibidas. Salvo excepción aplicable, se hará en un plazo razonable, como máximo un mes, y antes si se contacta con la persona o se comunican sus datos a otro destinatario.
El contrato con el proveedor de contactos debe ir acompañado de comprobaciones: cómo obtuvo los datos, qué finalidad explicó y por qué puede comunicarlos al ICI. Conviene conservar la campaña y la versión del formulario que originaron el contacto.
Para publicidad por correo electrónico o medios equivalentes se aplica, además, el artículo 21 de la LSSI. Como regla, la comunicación debe haber sido solicitada o expresamente autorizada. La excepción por relación contractual previa exige datos obtenidos lícitamente, servicios propios similares y posibilidad sencilla y gratuita de oposición. Una consulta aislada no equivale por sí sola a esa relación contractual.
La información de la web debe coincidir con estos procesos, como explicamos en nuestras buenas prácticas para la web de un ICI.
Ejemplo práctico de uso de contactos de inmobiliarias
Una inmobiliaria facilita dos contactos. Uno pidió expresamente que ese ICI le contactase para estudiar financiación. El otro solo pidió visitar una vivienda. La inmobiliaria aporta prueba de la primera petición y, respecto del segundo, propone que el ICI le envíe ofertas por correo.
- Sí puede contactar con la primera persona para atender lo que solicitó. Debe comprobar la entrega de los datos, conservar la evidencia de la petición y facilitar la información de privacidad, incluida su procedencia, al contactar.
- No puede enviar ofertas por correo a la segunda persona con los datos y circunstancias de este ejemplo. No ha solicitado esa publicidad, no la ha autorizado y no mantiene una relación contractual con el ICI. La entrega del contacto por la inmobiliaria no sustituye esos requisitos.
Determinar el papel de bancos, colaboradores y proveedores
El manual de protección de datos ICI explica que el prestamista actúa normalmente como responsable de tratamiento independiente de su estudio, decisión y gestión del préstamo. La obligación del ICI de transmitir fielmente la información necesaria, prevista en el artículo 35.5 LCCI, no lo convierte por sí sola en encargado de tratamiento del banco.
Un proveedor que trate datos exclusivamente por cuenta del ICI necesitará el contrato del artículo 28 RGPD. Si dos entidades deciden conjuntamente las finalidades y los medios esenciales, habrá que examinar la corresponsabilidad del artículo 26. Cada relación se califica por sus funciones efectivas, también cuando intervienen representantes designados u otros ICI.
Esta revisión debe coordinarse con los contratos entre el ICI y sus colaboradores. En la práctica supone delimitar expedientes accesibles, usos permitidos, conservación y retirada de accesos al finalizar la relación. Al contratar un CRM o almacenamiento en la nube también se revisan subproveedores, ubicación de los datos, soporte remoto y posibles transferencias internacionales.
Ejemplo práctico de acceso a datos en la nube
El ICI quiere guardar expedientes en un programa en la nube, dar acceso a un representante designado y presentar operaciones a un banco y a un prestamista privado.
- Sí puede utilizar esos servicios y colaborar con esos terceros si establece las condiciones correspondientes. El proveedor que almacena datos por cuenta del ICI necesita un contrato de encargado de tratamiento y garantías adecuadas. El representante debe acceder solo a los expedientes necesarios para sus funciones. Los prestamistas, si deciden por sí mismos la concesión y gestión del préstamo, normalmente serán responsables independientes.
- No puede dar acceso a toda la cartera al representante por el mero hecho de colaborar, ni permitir al proveedor reutilizar las nóminas para sus propias campañas. Tampoco puede considerar que todos los terceros son encargados por haber firmado un documento con ese título: su función real determina qué régimen les corresponde. La relación con otro ICI colaborador se revisa del mismo modo.
CIRBE y presentación de expedientes a varios prestamistas
El manual distingue el informe CIRBE aportado por el cliente, la solicitud en representación del titular y el acceso por habilitación sectorial. Cada vía tiene requisitos propios. La consulta debe vincularse a una finalidad legítima y a un expediente, dejando evidencia de su justificación y de la información facilitada.
Cuando se actúe en representación del cliente se utilizarán los mecanismos admitidos, evitando solicitar sus contraseñas o certificados para acceder como si fuera él. Esta precaución enlaza con nuestro análisis sobre el uso del certificado digital de un cliente.
También debe registrarse a qué prestamistas se presenta la operación y qué información se remite. Si el cliente ejerce su derecho de acceso, la sentencia del TJUE de 12 de enero de 2023, asunto C-154/21, exige identificar a los destinatarios, salvo imposibilidad de hacerlo o solicitud manifiestamente infundada o excesiva. El apartado 8.6 del manual y el modelo A18 incorporan este criterio.
Ejemplo práctico del derecho de acceso de datos CIRBE
Una persona aporta su informe CIRBE para estudiar una hipoteca. Dentro de ese encargo, el ICI presenta la operación a tres bancos y a un prestamista privado. Después, el cliente solicita saber quién recibió sus datos.
- Sí puede utilizar el informe para el estudio justificado y enviar la documentación necesaria a los prestamistas seleccionados. Debe contar con una base jurídica adecuada, informar al cliente y registrar los destinatarios y la documentación remitida.
- No puede contestar únicamente «se enviaron a entidades financieras». Debe facilitar las identidades de todos los bancos. Tampoco puede usar ese informe para investigar a otras personas ajenas a la operación.
El manual de protección de datos validado por Futur Legal contiene instrucciones específicas para perfiles corporativos, mensajes, formularios y publicidad. Su aplicación afecta tanto a quien gestiona las redes como a los empleados y colaboradores que intervienen en la captación.
Seguidores, mensajes privados y documentación financiera
Seguir al ICI, pulsar «me gusta» o mantener un perfil público no autoriza por sí solo a extraer datos, incorporarlos al CRM y enviar campañas. Cuando alguien solicita información por mensaje privado, puede atenderse su consulta dentro de ese contexto.
Si la conversación avanza hacia el estudio financiero, el manual prevé trasladarla a un canal corporativo autorizado que ofrezca garantías adecuadas. Por ejemplo, ante una persona que quiere enviar su DNI y sus nóminas por Instagram, el gestor debe explicarle cómo aportarlos por el canal seguro del ICI. La comodidad de una aplicación no sustituye la evaluación de sus accesos, conservación y seguridad.
Formularios de captación y campañas
Un formulario integrado en una red social debe identificar al ICI, facilitar la información de privacidad y pedir únicamente los datos necesarios para la finalidad anunciada. Si se solicita consentimiento adicional para marketing, será separado, opcional y acreditable. Al pasar el contacto al CRM se conservará la referencia a la plataforma, campaña, fecha y texto utilizado.
También deben revisarse los píxeles y etiquetas publicitarias instalados en la web. Cuando almacenan o acceden a información del dispositivo y no están exentos, requieren consentimiento previo conforme al artículo 22.2 LSSI. La comprobación debe verificar su comportamiento antes de aceptar, después de rechazar y al retirar el consentimiento.
Listas de clientes y audiencias publicitarias
Subir correos electrónicos o teléfonos a una plataforma para localizar clientes o generar audiencias similares constituye un tratamiento que necesita revisión propia. Hay que comprobar finalidad, base jurídica, transparencia, funciones de las partes y transferencias. Transformar los identificadores mediante un hash no los convierte en anónimos si la plataforma puede relacionarlos con sus usuarios.
Las Directrices 8/2020 del Comité Europeo de Protección de Datos analizan estas actividades de segmentación, incluida la posible corresponsabilidad del anunciante y la plataforma. El ICI debe revisar la funcionalidad concreta antes de activarla.
Testimonios, fotografías y respuestas a reseñas
La fotografía de unos clientes al firmar, una captura de WhatsApp agradeciendo el servicio o un caso de éxito con importe y circunstancias personales pueden identificar a las personas. Quitar el nombre puede ser insuficiente si otros datos permiten reconocerlas.
Antes de publicar debe identificarse una base jurídica adecuada. Para estos usos promocionales, la pauta es recabar un consentimiento específico, informado y acreditable, definiendo contenido, canales y duración, además de las autorizaciones de imagen que correspondan. Debe poder rechazarse sin perjudicar el servicio y retirarse con facilidad. La publicación requiere comprobar también los datos de terceros que puedan aparecer.
Al contestar una reseña negativa, el manual prohíbe revelar públicamente información del expediente. Por ejemplo, responder «ningún banco te aprobó la hipoteca porque tenías impagos» expone datos financieros del usuario. La respuesta debe trasladar la gestión al canal adecuado.
Las cuentas corporativas deben tener administradores identificados, permisos limitados y autenticación multifactor, con retirada de accesos cuando una persona deja de necesitarlos. Si llega por redes una solicitud que claramente expresa un derecho de protección de datos, se trasladará al procedimiento interno, verificando la identidad cuando proceda.
Coordinar la prevención del blanqueo y la protección de datos
Nuestro manual distingue los tratamientos de diligencia debida de los vinculados a las obligaciones de información de Prevención del Blanqueo de Capitales y de la Financiación del Terrorismo (PBC/FT). Esta distinción afecta a la información que recibe el cliente, los accesos y el ejercicio de derechos. Las restricciones legales de determinados tratamientos no pueden extenderse indiscriminadamente a todo el expediente hipotecario.
Los artículos 32 y 32 bis de la Ley 10/2010 exigen una evaluación de impacto para los tratamientos que regulan y medidas reforzadas de seguridad y trazabilidad.
Ejemplo práctico de protección de datos y PBC/FT
Una empresa solicita financiación. El ICI debe identificar al administrador y a los titulares reales. Una señal de alerta da lugar a un examen especial de prevención del blanqueo. El comercial quiere compartir ese análisis con una inmobiliaria para explicar el retraso.
- Sí puede tratar los datos necesarios para cumplir las obligaciones legales de prevención. Para ese uso no necesita consentimiento. Los documentos de identificación y los análisis reservados deben tener los accesos que correspondan a cada función.
- No puede entregar a la inmobiliaria el examen especial para justificar el retraso. Esa finalidad comercial no habilita la divulgación del análisis reservado. Tampoco puede convertir los datos recogidos para prevención en una lista publicitaria por el solo hecho de disponer de ellos.
El procedimiento debe incorporar la evaluación de impacto exigida para estos tratamientos: analizar los riesgos para las personas y concretar las medidas, por ejemplo, quién puede acceder y cómo queda registrado ese acceso.
Conservar por categorías y controlar qué se elimina
No todos los documentos de un expediente deben conservarse durante el mismo tiempo. El ICI debe asignar un plazo a cada categoría, identificar desde cuándo se cuenta y limitar el acceso cuando termine la gestión de la operación.
| Documentación | Plazo o criterio |
|---|---|
| Prevención del blanqueo | 10 años desde la finalización de la relación de negocios o la ejecución de la operación, según corresponda. A partir de los 5 años, acceso restringido a control interno y, en su caso, defensa legal. |
| Información precontractual sujeta a la disposición adicional cuarta de la Ley 5/2019 | Mínimo de 6 años desde que finalicen los efectos del contrato respecto del prestatario, no desde su firma. Al concluir, debe notificarse su derecho a recibir la documentación. |
| Contrato de intermediación y pruebas de la actuación del ICI | Durante el servicio y los plazos legales o de responsabilidad aplicables. Como referencia, el Código Civil común establece 5 años para acciones personales sin plazo especial, desde que pueda exigirse la obligación, con posibles interrupciones. |
| Facturas y documentación mercantil | 6 años desde el último asiento en los libros. El plazo tributario general de 4 años no reduce esta obligación y puede ampliarse en determinados supuestos. |
| Documentación económica del cliente e informes CIRBE | Mientras sean necesarios para la operación. Después, únicamente los documentos cuya conservación esté justificada por obligaciones legales o responsabilidades. No existe un plazo único para todos ellos. |
| Consultas sin contratación y contactos comerciales | Un plazo interno proporcionado y documentado; por ejemplo, 6 meses desde el cierre de una consulta, como criterio organizativo, no legal. La retirada del consentimiento o la oposición obliga a cesar el uso publicitario. |
El manual analiza separadamente la información propia del ICI del artículo 35 de la Ley 5/2019: conforme al criterio interpretativo adoptado, no se le aplica automáticamente el plazo de vida del préstamo más seis años.
Ejemplo práctico: si un cliente abandona la operación, el ICI debe conservar los documentos legalmente exigibles, separar las pruebas necesarias para atender responsabilidades y suprimir la información que ya no necesite, con bloqueo cuando corresponda. No puede mantener toda la carpeta accesible al equipo comercial durante diez años «por si acaso».
Bloquear no es archivar: supone impedir el uso ordinario y la visualización de los datos, reservándolos para las responsabilidades previstas legalmente. Cumplidos los plazos y comprobado que no existe una causa justificada de conservación, procede su destrucción y dejar constancia de ella.
Preparar la respuesta a derechos e incidentes
El ICI debe poder localizar los datos en CRM, correo, archivos y sistemas de sus encargados. El plazo general para responder a derechos es de un mes desde la recepción; la ampliación de hasta dos meses adicionales requiere justificación por complejidad o número de solicitudes y comunicarla dentro del primer mes. El acuse de recibo no resuelve la petición.
Los artículos 33 y 34 RGPD establecen obligaciones distintas ante una brecha. Cuando actúa como responsable, el ICI debe notificar a la autoridad competente sin dilación indebida y, de ser posible, en 72 horas desde que tenga constancia, salvo que sea improbable un riesgo para las personas. Si es probable un alto riesgo, deberá comunicarlo también a los afectados sin dilación indebida, salvo las excepciones legales.
El manual articula el aviso interno, la evaluación y el registro. Todas las brechas deben documentarse, incluida la decisión motivada de no notificar. El equipo necesita conocer a quién avisar y cómo preservar las pruebas desde el primer momento.
| Derecho | Qué significa y cómo se aplica al ICI |
|---|---|
| Información | Conocer quién utiliza sus datos, para qué, con qué base jurídica, a quién se comunican y cuánto tiempo se conservan. El ICI debe facilitar esta información en el momento legalmente previsto, sin esperar a que el cliente la solicite. |
| Acceso | Obtener una copia de sus datos e información sobre su tratamiento. Por ejemplo, conocer qué datos conserva el ICI y qué prestamistas los han recibido, identificándolos salvo las excepciones legales. |
| Rectificación | Corregir datos inexactos o completar los incompletos. Por ejemplo, subsanar unos ingresos mal registrados y comunicar la corrección a los destinatarios cuando corresponda. |
| Supresión | Solicitar que se eliminen los datos cuando concurra una causa legal, como que hayan dejado de ser necesarios. El ICI debe mantener los exigidos por obligaciones legales o necesarios para reclamaciones, y aplicar el bloqueo cuando proceda. |
| Limitación del tratamiento | Restringir temporalmente el uso de los datos en determinados supuestos, conservándolos. Por ejemplo, mientras el ICI comprueba unos datos económicos cuya exactitud cuestiona el cliente. |
| Oposición | Oponerse, por su situación particular, a tratamientos basados en interés legítimo o interés público, con las excepciones legales. Si se opone a la publicidad, debe cesar ese uso de sus datos. |
| Portabilidad | Recibir los datos que haya facilitado en un formato estructurado y reutilizable, o solicitar su transmisión a otro responsable si es técnicamente posible. Se aplica a tratamientos automatizados basados en consentimiento o contrato. |
| Decisiones exclusivamente automatizadas | No quedar sujeto, salvo excepciones legales, a decisiones exclusivamente automatizadas con efectos jurídicos o similares significativos. Por ejemplo, un rechazo automático relevante de su solicitud exige revisar la habilitación y las garantías aplicables, incluida la intervención humana cuando corresponda. |
| Retirada del consentimiento | Retirar una autorización tan fácilmente como se otorgó. Por ejemplo, cancelar el consentimiento para recibir ofertas. La retirada no invalida el tratamiento anterior ni obliga a eliminar documentos sujetos a conservación legal. |
Plazo de respuesta: las solicitudes de ejercicio de derechos deben atenderse sin dilación indebida y, como regla general, en un mes desde su recepción. El plazo puede ampliarse hasta dos meses adicionales por complejidad o número de solicitudes, informando de la ampliación y sus motivos dentro del primer mes. La respuesta es, como regla general, gratuita; si se deniega la solicitud, deben explicarse los motivos y las vías de reclamación.
Del manual sectorial a su aplicación en cada ICI
El manual de Futur Legal organiza estas materias en doce partes, con modelos A01 a A32 y un índice maestro IM-01 para responsables, evidencias y actuaciones pendientes. Incluye el registro de actividades, análisis de riesgos, terceros, accesos, conservación, formación y revisiones. La intermediación habitual exige mantener un RAT conforme al artículo 30 RGPD; tener menos de 250 empleados no proporciona una exención general.
Su adaptación requiere revisar la empresa: personas y funciones, productos, canales de captación, proveedores, tecnología y destinatarios. Después hay que aprobar procedimientos, configurar permisos, formar al personal y comprobar su aplicación. El RGPD exige cumplir y acreditar obligaciones, aunque no imponga a toda empresa un documento con el título concreto de «Manual de protección de datos».
La base sectorial del manual permite acceder a un trabajo jurídico especializado. La adaptación e implantación concentran el trabajo particular de cada empresa.
En Futur Legal podemos acompañarte mediante nuestros servicios de cumplimiento normativo para ICI.
También puedes consultar el autodiagnóstico de cumplimiento normativo como primera orientación.
Si quieres conocer el manual y valorar su aplicación a tu empresa, escríbeme a pau.monserrat@futurlegal.com.

Economista especializado productos financieros y socio del despacho de abogados y economistas Futur Legal.
Licenciado en Economía (1997) y en Administración y Dirección de Empresas (1999) por la UIB. Máster Universitario en Asesoría Fiscal por la UNIR (2022).
Consejero del CES de las Illes Balears. Patrono de Finsalud. Profesor asociado de la UIB y director de trabajo fin de máster de la UNIR.
Autor del libro a Banca Culpable (Esfera de los Libros, 2013) y coautor de Comentarios sobre la Ley 6/2023, de 17 de marzo, de los mercados de valores y de los Servicios de Inversión (Aferre, 2024); Situación, tendencias y restos del sistema financiero (Aranzadi, 2022); Perspectiva legal y económica del fenómeno FinTech (Wolters Kluwer, 2021); Comentarios a la Ley Reguladora de los Contratos de Crédito Inmobiliario (Wolters Kluwer, 2019).
Pau A. Monserrat entiende la actividad del economista más allá de una profesión, como una forma de entender y participar en el mundo. Su enfoque humanístico combinado con un análisis matemático le permite abordar con garantías de éxito los encargos de sus clientes. Se ha mostrado activo en la divulgación de la educación financiera, la intermediación hipotecaria, así como en la defensa de los derechos de los usuarios del sector financiero.