La sentencia del Tribunal de Justicia de la Unión Europea de 15 de octubre de 2026 refuerza los derechos de las víctimas de fraude bancario y aclara una cuestión fundamental: las entidades financieras no pueden negarse a reintegrar el importe de una operación no autorizada alegando una supuesta negligencia grave del cliente.
El Tribunal de Justicia de la Unión Europea (TJUE) ha dictado una resolución de especial trascendencia para el ámbito del Derecho bancario y la protección de los usuarios de servicios de pago.
Se trata de la Sentencia de 15 de octubre de 2026, asunto C-70/25, Tukowiecka(ECLI:EU:C:2026:852), que interpreta los artículos 73 y 74 de la Directiva (UE) 2015/2366, conocida como PSD2.
La importancia de esta resolución reside en que establece una distinción fundamental entre la obligación del banco de devolver inmediatamente el dinero sustraído y la eventual responsabilidad del cliente por haber facilitado, mediante una conducta gravemente negligente, la comisión del fraude.
Esta interpretación tiene importantes consecuencias para las reclamaciones por phishing, suplantación de identidad y otras modalidades de fraude bancario en España.
El origen del conflicto: una estafa mediante phishing
El procedimiento tiene su origen en el caso de una clienta de una entidad bancaria polaca que fue víctima de una estafa informática mientras intentaba vender un artículo a través de una plataforma de compraventa por Internet.
Un tercero, haciéndose pasar por un comprador interesado, le remitió un enlace aparentemente relacionado con la plataforma. Al acceder, la afectada fue redirigida a una página web que reproducía la apariencia de la de su entidad bancaria.
Convencida de que estaba realizando una gestión legítima, introdujo sus credenciales de acceso a la banca electrónica. Los delincuentes obtuvieron así la información necesaria para ejecutar una transferencia de 3.000 eslotis polacos, equivalentes a aproximadamente 705 euros, utilizando también un código de confirmación por SMS obtenido mediante engaño.
Al día siguiente, la clienta descubrió el fraude y comunicó inmediatamente los hechos al banco y a la policía.
Sin embargo, la entidad bancaria rechazó devolver el dinero, argumentando que la afectada había actuado con negligencia grave al facilitar sus datos personales de seguridad.
Ante esta negativa, la clienta interpuso una demanda judicial. El tribunal polaco planteó una cuestión prejudicial al TJUE para determinar si la normativa europea permitía al banco rechazar la devolución inmediata en tales circunstancias.
¿Qué ha resuelto el Tribunal de Justicia de la Unión Europea?
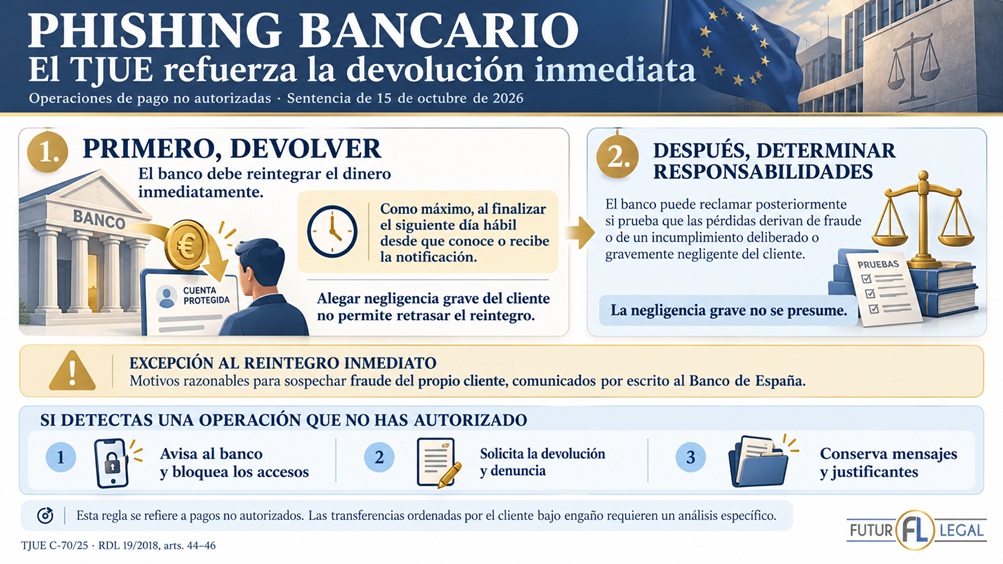
La respuesta del TJUE es clara: la entidad financiera no puede negarse a devolver inmediatamente el importe de una operación de pago no autorizada por el mero hecho de considerar que el cliente actuó con negligencia grave.
Para alcanzar esta conclusión, el Tribunal interpreta conjuntamente dos disposiciones esenciales de la Directiva (UE) 2015/2366 del Parlamento Europeo y del Consejo, de 25 de noviembre de 2015, sobre servicios de pago en el mercado interior (Directiva PSD2).
Obligación de devolución inmediata
El artículo 73.1 de la Directiva PSD2 establece que, cuando se ejecuta una operación de pago no autorizada, el proveedor de servicios de pago debe devolver su importe inmediatamente y, en cualquier caso, como máximo al finalizar el siguiente día hábil desde que haya tenido conocimiento de la operación o esta le haya sido notificada.
La norma contempla una excepción específica: cuando existan motivos razonables para sospechar que el propio cliente ha cometido un fraude y dichos motivos hayan sido comunicados por escrito a la autoridad nacional competente.
Por tanto, la sospecha de negligencia grave del cliente no constituye, por sí misma, una excepción legal a la obligación de reintegro inmediato.
Posible responsabilidad posterior del cliente
El artículo 74 regula una cuestión diferente: quién debe soportar definitivamente las pérdidas ocasionadas por una operación no autorizada.
Esta disposición permite atribuir responsabilidad al cliente cuando se demuestre que ha actuado fraudulentamente o que ha incumplido deliberadamente o por negligencia grave sus obligaciones de seguridad.
No obstante, el TJUE aclara que dicha responsabilidad debe analizarse en una fase posterior y no puede utilizarse como justificación para incumplir la obligación inicial de devolución.
El sistema previsto por el legislador europeo distingue, por tanto, dos momentos:
Primero, la devolución inmediata del importe de la operación no autorizada. Después, la eventual reclamación del banco contra el cliente si concurren los requisitos legales para atribuirle responsabilidad.
La entidad podrá acudir a las vías legales correspondientes para reclamar las pérdidas, pero deberá demostrar que estas derivan de una conducta del usuario que reúna las condiciones exigidas por la Directiva.
La negligencia grave del cliente no puede presumirse
Uno de los aspectos más relevantes de la sentencia es su conexión con las reglas relativas a la carga de la prueba.
El artículo 72.2 de la Directiva PSD2 dispone que corresponde al proveedor de servicios de pago aportar pruebas de que el cliente ha cometido fraude o ha actuado con negligencia grave.
Esta cuestión resulta especialmente importante en las estafas mediante phishing.
En muchos de estos supuestos, las entidades financieras fundamentan su negativa a devolver el dinero en que las operaciones se ejecutaron utilizando las claves personales del usuario, códigos SMS o procedimientos de autenticación reforzada.
Sin embargo, la utilización de credenciales bancarias no demuestra necesariamente que la operación haya sido autorizada por el titular de la cuenta ni que este haya actuado con negligencia grave.
Es preciso analizar las circunstancias concretas del fraude, el procedimiento utilizado por los delincuentes y la conducta efectivamente desplegada por el cliente.
La existencia de un engaño, la apariencia de legitimidad de las comunicaciones fraudulentas y los mecanismos de suplantación empleados pueden resultar especialmente relevantes en esta valoración.
Además, las entidades financieras son profesionales especializados que deben adoptar medidas adecuadas para garantizar la seguridad de los servicios de pago que prestan.
¿Qué consecuencias tiene esta sentencia para los bancos españoles?
La sentencia del TJUE resulta especialmente relevante para la interpretación de la normativa española, fundamentalmente del Real Decreto-ley 19/2018, de 23 de noviembre, de servicios de pago y otras medidas urgentes en materia financiera, que incorpora la Directiva PSD2 a nuestro ordenamiento.
En particular, deben destacarse los siguientes preceptos:
Artículo 36. Consentimiento y autorización de operaciones de pago
Una operación únicamente puede considerarse autorizada cuando el ordenante haya prestado su consentimiento para ejecutarla.
Artículo 44. Prueba de la autenticación y ejecución de las operaciones
Corresponde a la entidad financiera demostrar que la operación fue correctamente autenticada, registrada y contabilizada, y que no se vio afectada por deficiencias del servicio.
La propia norma establece que el registro de la utilización del instrumento de pago no basta necesariamente para acreditar el consentimiento del cliente o la existencia de negligencia grave.
Artículo 45. Responsabilidad del proveedor de servicios de pago
Establece la obligación de devolución inmediata, como máximo al finalizar el siguiente día hábil, y de restitución de la cuenta al estado en que se habría encontrado de no haberse producido la operación no autorizada.
En España, la excepción relativa a la sospecha fundada de fraude exige su comunicación por escrito al Banco de España.
Artículo 46. Responsabilidad del ordenante
Regula los supuestos en que el cliente puede tener que soportar pérdidas derivadas de operaciones no autorizadas, incluida la existencia acreditada de negligencia grave.
Precisamente, la sentencia europea aclara cómo deben interpretarse conjuntamente estos artículos.
La responsabilidad definitiva del cliente no puede convertirse en una excusa para que la entidad incumpla la obligación legal de devolución inmediata.
La sentencia del TJUE y la jurisprudencia del Tribunal Supremo español
Esta resolución europea debe ponerse en relación con la importante Sentencia del Tribunal Supremo 571/2025, de 9 de abril (ECLI:ES:TS:2025:1671), que abordó la responsabilidad bancaria por operaciones fraudulentas ejecutadas mediante suplantación de identidad.
En aquella resolución, la Sala Primera del Tribunal Supremo examinó un supuesto de fraude mediante técnicas de suplantación relacionadas con los sistemas de autenticación de banca electrónica.
El Alto Tribunal destacó que el régimen de responsabilidad de las entidades financieras presenta un carácter cuasiobjetivo y que la carga de acreditar la actuación fraudulenta o gravemente negligente del cliente corresponde al banco.
Asimismo, recordó que las entidades deben adoptar medidas de seguridad adecuadas y prestar especial atención a operaciones que presenten indicios de anormalidad, atendiendo, entre otras circunstancias, a su importe, frecuencia, horario o destinatarios.
La sentencia española incidió especialmente en las obligaciones de seguridad de las entidades y en la necesidad de acreditar la negligencia grave para trasladar el perjuicio económico al usuario.
La nueva sentencia del TJUE añade una precisión decisiva: incluso cuando el banco considere que existe negligencia grave, ello no le permite omitir la devolución inmediata prevista legalmente.
Ambas resoluciones contribuyen a reforzar el marco de protección de los clientes frente a los fraudes digitales, aunque abordan aspectos jurídicos que deben diferenciarse.
¿Por qué resulta tan importante esta sentencia desde una perspectiva procesal?
A nuestro juicio, uno de los aspectos más importantes de esta resolución es el relativo a las consecuencias procesales de las negativas bancarias.
En la práctica, cuando una entidad rechaza devolver una cantidad sustraída, el cliente se ve obligado a iniciar una reclamación extrajudicial y, en muchos casos, a acudir a los tribunales.
Ello implica asumir las dificultades, el tiempo y los costes asociados a la reclamación de unos fondos de los que ha sido privado como consecuencia de una operación que sostiene no haber autorizado.
El TJUE considera que permitir a las entidades negarse sistemáticamente al reembolso invocando una supuesta negligencia grave vaciaría de contenido la protección establecida por la Directiva PSD2.
El Tribunal recuerda que el legislador europeo ha diseñado un sistema destinado a garantizar un elevado nivel de protección de los consumidores.
Por ello, la interpretación correcta de la normativa exige que sea la entidad financiera quien efectúe inicialmente la devolución y, posteriormente, si considera que existe responsabilidad del cliente, ejercite las acciones que legalmente le correspondan.
No debe trasladarse automáticamente a la víctima toda la carga económica y procesal derivada del fraude.
Esta distinción constituye una aportación especialmente relevante para la fundamentación jurídica de las reclamaciones frente a entidades bancarias.
¿Significa esta sentencia que los bancos deben devolver el dinero en cualquier estafa?
Es importante introducir una precisión. La sentencia no establece que cualquier persona que haya sufrido una estafa bancaria tenga derecho, en todo caso y de manera incondicional, a recuperar su dinero.
Su doctrina se refiere específicamente a las operaciones de pago no autorizadas.
Desde una perspectiva jurídica, debemos distinguir entre aquellos supuestos en los que un tercero accede fraudulentamente a la cuenta y ejecuta operaciones sin el consentimiento del titular, y aquellos otros en los que es el propio cliente quien ordena una transferencia, aunque lo haga inducido por un engaño.
Esta segunda categoría plantea problemas jurídicos diferentes y debe analizarse individualmente.
Asimismo, la sentencia no elimina las obligaciones de diligencia y seguridad que corresponden al usuario de servicios bancarios.
La eventual existencia de negligencia grave sigue siendo jurídicamente relevante para determinar quién debe soportar definitivamente las pérdidas.
Lo que impide la resolución es utilizar esa alegación para negar, desde el primer momento, la devolución de una operación efectivamente no autorizada.
¿Qué hacer si has sido víctima de phishing bancario y el banco no devuelve el dinero?
Ante una operación fraudulenta, resulta fundamental actuar con rapidez y conservar toda la documentación disponible.
- Comunicar inmediatamente el fraude a la entidad bancaria.
Debe informarse de las operaciones no reconocidas, solicitar el bloqueo de los instrumentos de pago o credenciales comprometidas y dejar constancia de la comunicación.
- Solicitar formalmente la devolución del dinero.
Si se trata de operaciones no autorizadas, debe invocarse expresamente el artículo 45 del Real Decreto-ley 19/2018 y solicitarse la restitución inmediata de las cantidades sustraídas.
- Presentar denuncia ante las autoridades policiales.
La denuncia permitirá documentar los hechos y facilitará la investigación del posible delito.
- Conservar todas las pruebas.
Resulta conveniente guardar los movimientos bancarios, mensajes SMS, correos electrónicos, capturas de pantalla, comunicaciones con la entidad, justificantes de operaciones y cualquier otro documento relacionado con el fraude.
- Formular reclamación ante el Servicio de Atención al Cliente y valorar otras vías.
Si el banco rechaza la devolución, puede presentarse una reclamación formal y, cumplidos los requisitos correspondientes, acudir al Banco de España o ejercitar las acciones judiciales oportunas.
Conviene distinguir los plazos legales: la devolución de una operación no autorizada debe producirse, con carácter general, como máximo al finalizar el siguiente día hábil, mientras que el Servicio de Atención al Cliente dispone ordinariamente de quince días hábiles para responder a una reclamación sobre servicios de pago, con la posibilidad de ampliación excepcional legalmente prevista.
Además, el artículo 43 del Real Decreto-ley 19/2018 exige comunicar la operación sin demora injustificada desde que se tenga conocimiento de ella y establece, con determinadas excepciones, un plazo máximo de trece meses desde el adeudo.
Por su parte, los informes del Servicio de Reclamaciones del Banco de España no son vinculantes para la entidad, aunque pueden resultar relevantes para valorar una eventual reclamación judicial.
Una nueva referencia jurídica para las reclamaciones por fraude bancario
La sentencia del TJUE de 15 de octubre de 2026 constituye un pronunciamiento relevante para la interpretación del régimen europeo de servicios de pago.
Su principal aportación consiste en separar claramente el derecho a la devolución inmediata de una operación no autorizada de la posterior determinación de responsabilidades entre la entidad financiera y su cliente.
Esta interpretación impide que una mera alegación de negligencia grave se convierta en un obstáculo para el reintegro y refuerza la eficacia de los mecanismos de protección previstos por la normativa europea.
La sentencia no resuelve directamente el litigio nacional del que procede la cuestión prejudicial, pero establece una interpretación del Derecho de la Unión que debe ser observada por los órganos jurisdiccionales de los Estados miembros ante controversias equivalentes.
En Futur Legal consideramos que esta doctrina tendrá especial interés en las reclamaciones extrajudiciales y procedimientos judiciales relacionados con phishing, suplantación de identidad y operaciones de pago no autorizadas.
La creciente sofisticación de los mecanismos de fraude exige analizar cada supuesto atendiendo no solo al comportamiento del usuario, sino también a las obligaciones legales de seguridad de las entidades financieras y al régimen específico de distribución de responsabilidades.
La seguridad de los sistemas bancarios y la protección de los usuarios no pueden quedar desplazadas por una presunción automática de negligencia del cliente.
Abogados especializados en reclamaciones bancarias
En Futur Legal contamos con una amplia experiencia en Derecho bancario y en la defensa de clientes afectados por actuaciones irregulares de entidades financieras.
Analizamos la documentación y las circunstancias concretas de cada supuesto de fraude bancario para determinar la viabilidad de la reclamación, las obligaciones de la entidad y las actuaciones extrajudiciales o judiciales que puedan resultar procedentes.
Si has sido víctima de phishing o has detectado operaciones bancarias que no reconoces, resulta recomendable obtener asesoramiento jurídico especializado para valorar tus derechos y las posibilidades de recuperar las cantidades sustraídas. cristina.borrallo@futurlegal.com.

Cristina Borrallo es licenciada en Derecho y Máster en Derecho Mercantil por la Universidad de Barcelona (UB). Abogada colegiada 5995 por el Colegio de Abogados de las Illes Balears.
Directora del Departamento Jurídico de Futur Legal. Miembro del Tribunal Arbitral de Consumo de las Illes Balears.
Máster en Abogacía, especialidad en Derecho Civil y Mercantil por la UB.
Máster en Mediación Civil y Mercantil por la Universidad Antonio de Nebrija.
Máster en Asesoría Jurídica de Empresa por la Universidad Internacional de La Rioja, con Suplemento Europeo del Título.
Curso en Contractual Law por la Universidad de Harvard.